脆弱性の調査を支援するAIが更新されました。一般向けの一斉公開ではなく、承認済み顧客への限定提供です。中小企業にとっては、診断の範囲と修正体制を見直す材料になります。
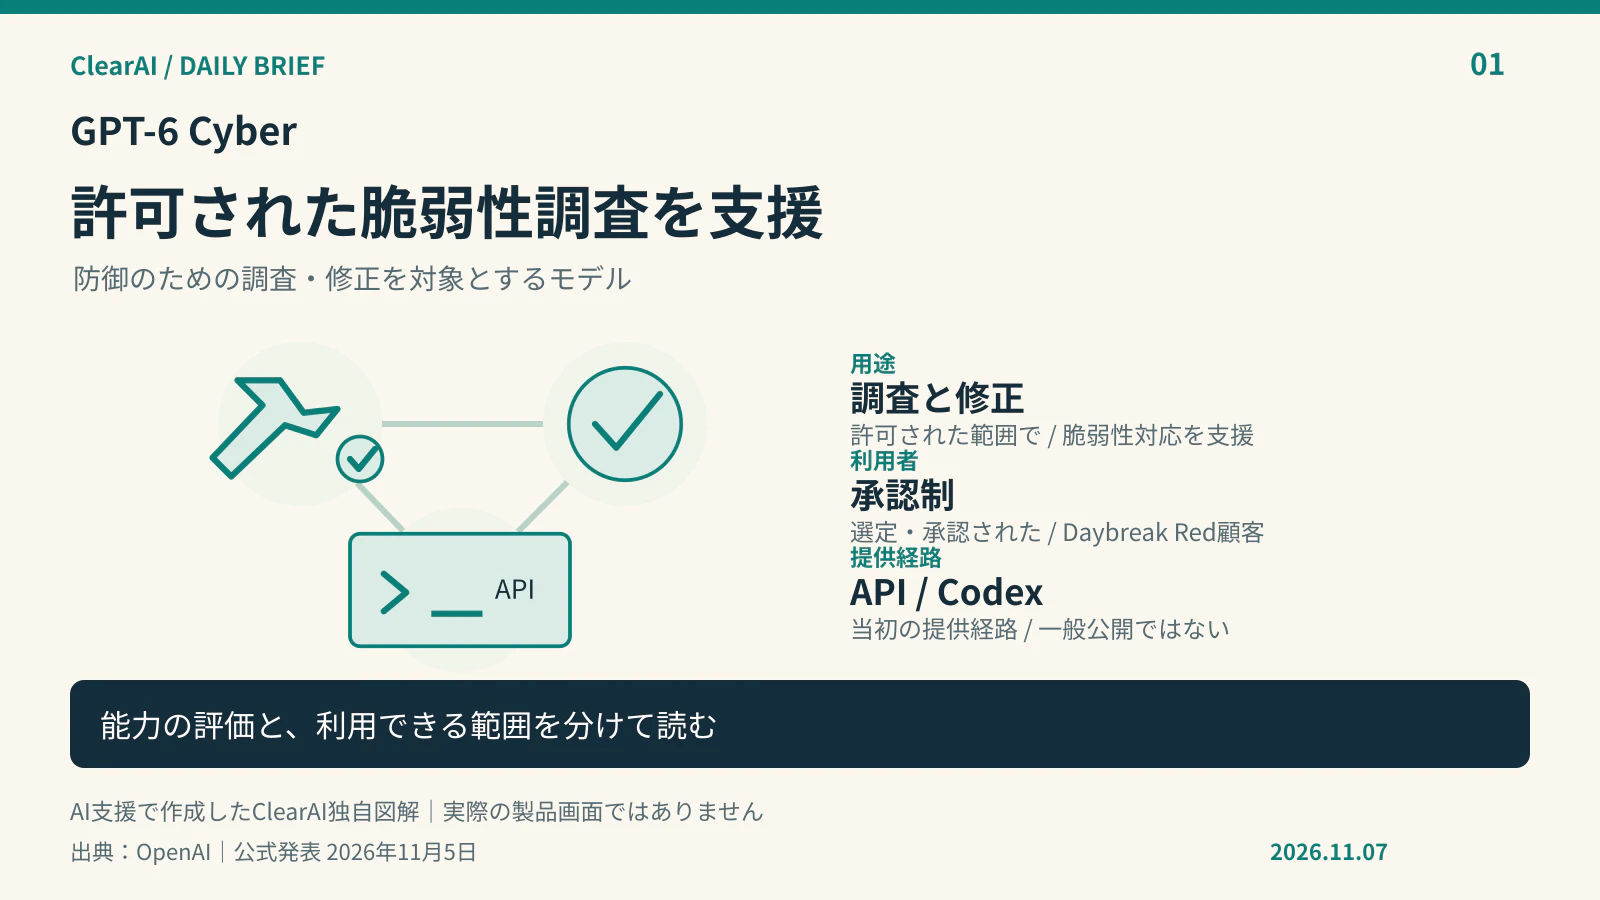
承認されたセキュリティ調査を支援
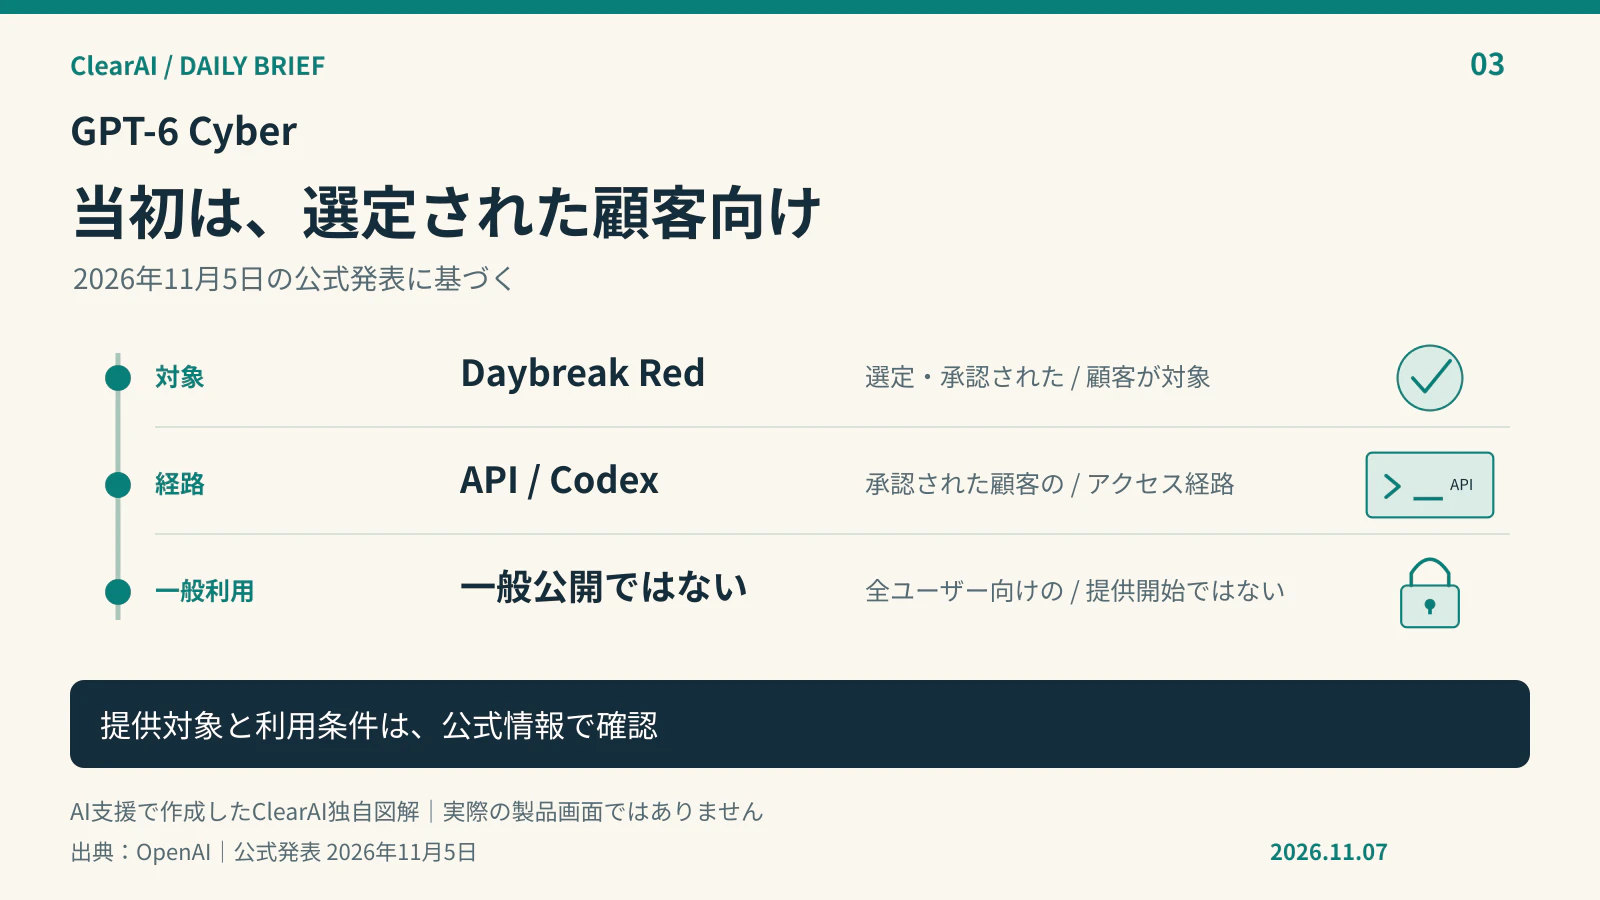
OpenAIは2026年11月5日、GPT-6 Cyberを発表しました。脆弱性の発見・検証や修正を支援するモデルで、初期提供は承認済みDaybreak Red顧客の一部を対象とし、APIとCodexから利用する形です。誰でもすぐに利用できる一般公開とは異なります。
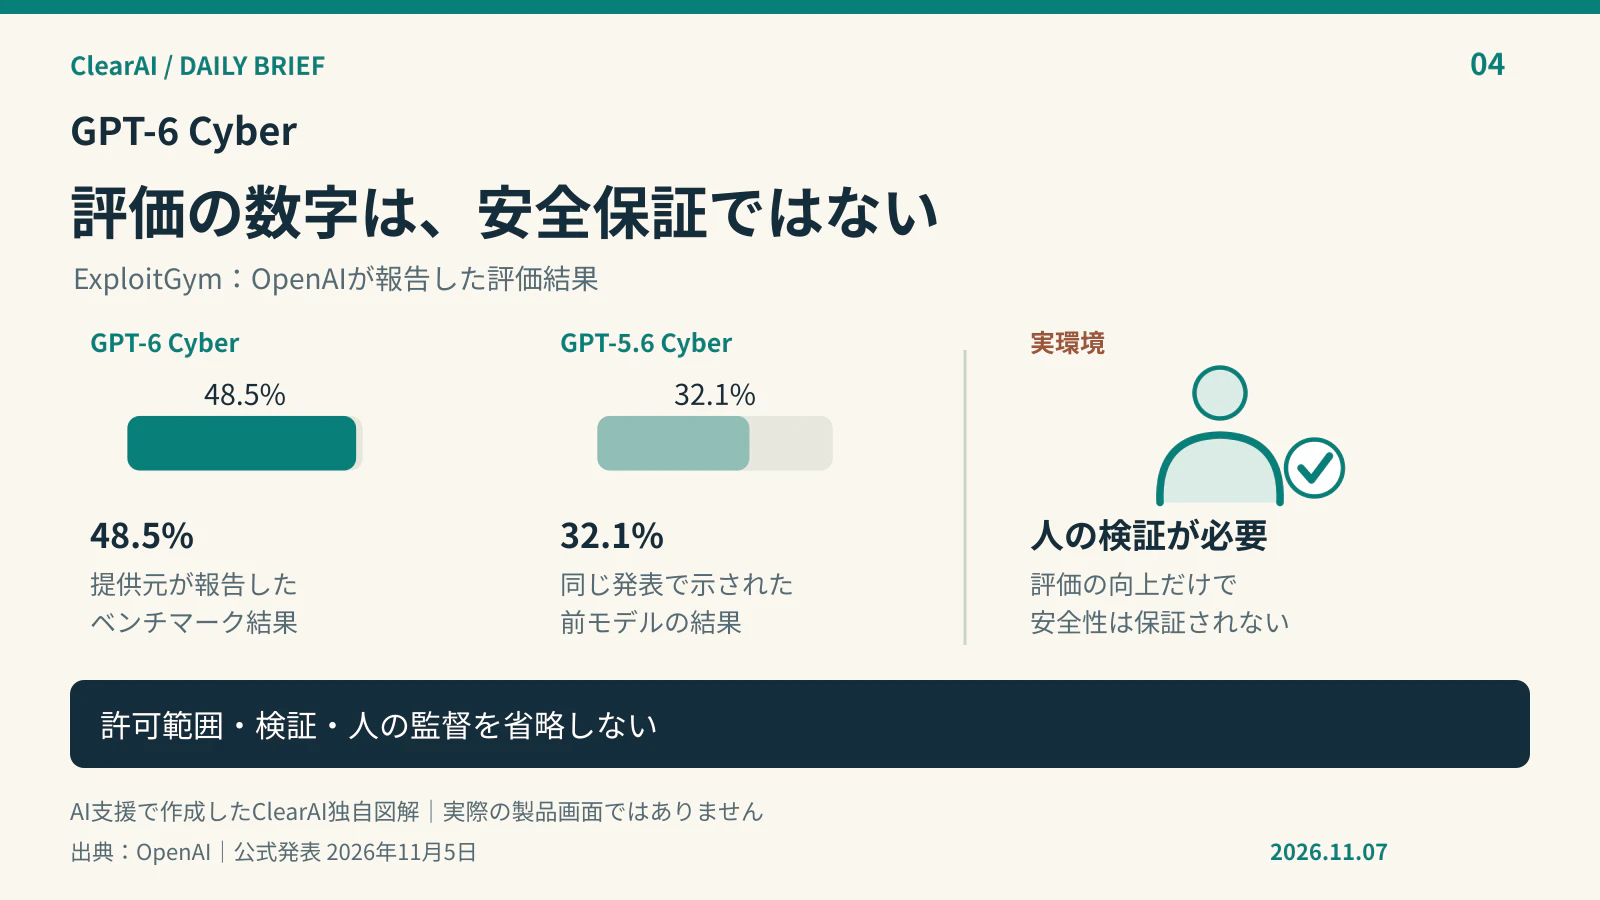
同社は、指定された調査範囲を守る能力が評価で改善したと説明しています。ただし、提供元の評価結果は、実際の運用で誤りや範囲逸脱が起こらないという保証にはなりません。
関連する公式情報:OpenAI公式発表
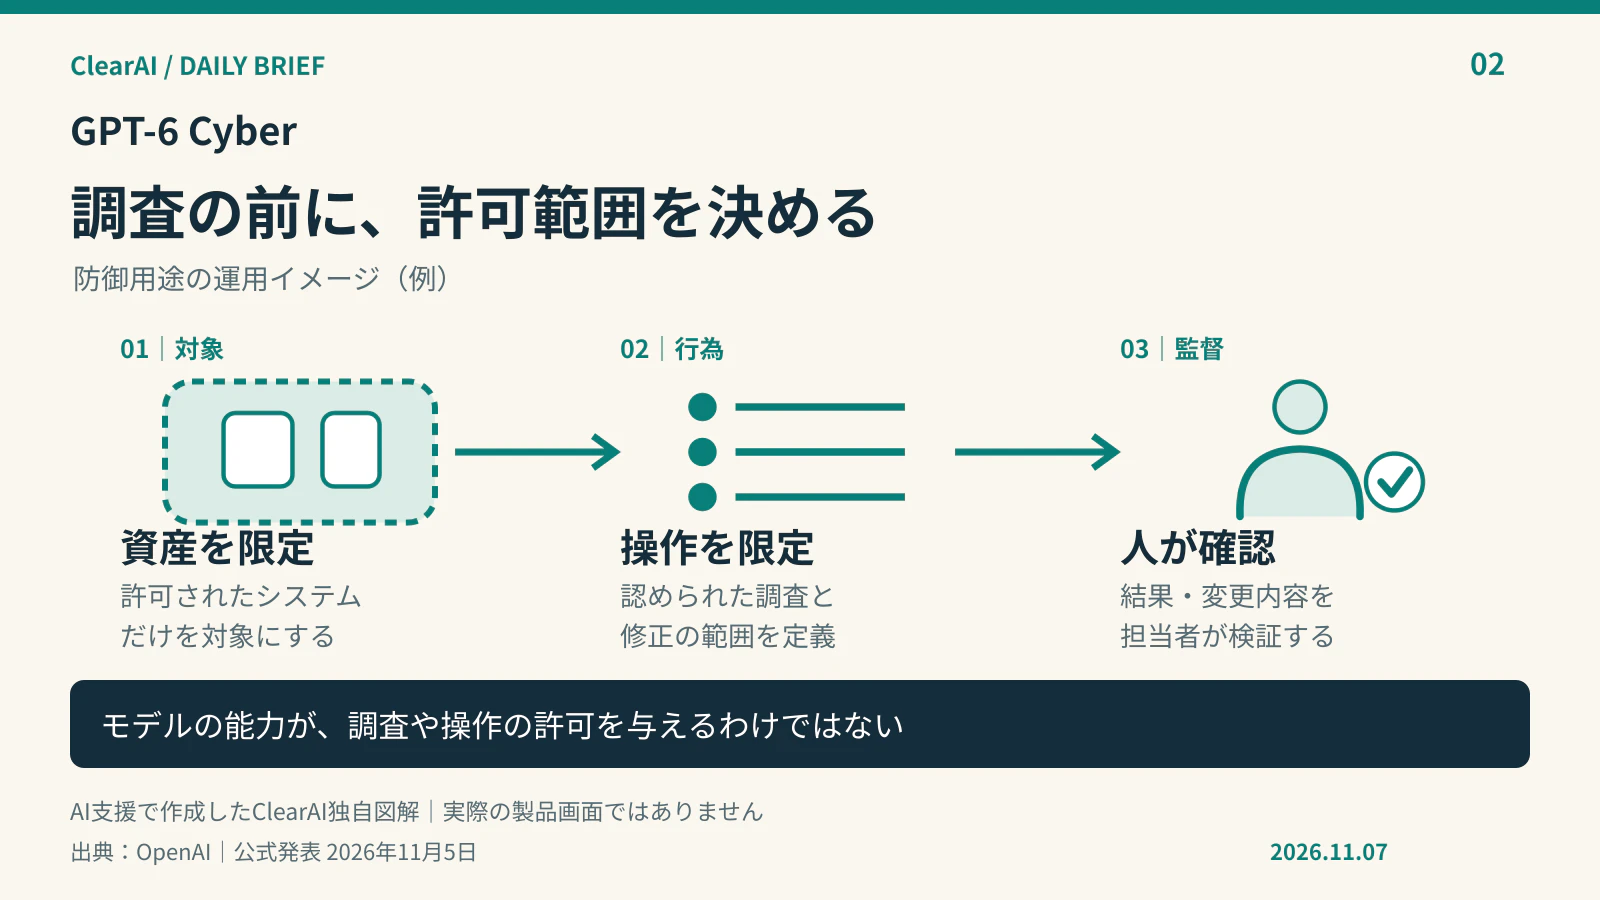
ClearAIの視点:診断を頼む前に対象を整理する
ここからは防御側の実務への提案です。中小企業が最初に行いたいのは、モデルの性能比較よりも、自社が管理するシステムの棚卸しです。Webサイト、業務アプリ、外部サービスについて、管理者と委託先を確認し、相談先を分かる状態にします。
診断を依頼するなら、調査を認める対象、実施できる時間帯、禁止する操作、緊急時の連絡先を事前に合意します。自社が契約しているサービスでも、共有基盤や取引先のシステムを自由に検査できるとは限りません。対象の所有者と権限を確かめる工程が必要です。
外部業者にAI利用の有無を聞く際も、「最新モデルか」だけでは比較しにくいものです。人による確認、情報の持ち出し範囲、報告書の根拠、誤検知への対応を合わせて確認すると、自社の運用に合うか判断しやすくなります。
見つけた後の修正までを計画する
ClearAIとして注目したいのは、調査速度が上がった後の受け皿です。問題の報告が増えても、担当者が決まっていなければ対処が進みません。修正の担当、優先順位の決め方、対応期限の管理方法を先に用意することが重要です。
報告を受けたら、影響を受ける資産と業務を確認し、必要に応じて専門家と修正方針を判断します。本番環境への変更は、動作確認や復旧手順と一緒に計画します。AIの出力だけで「安全になった」と判断せず、対応後の確認まで含めて記録を残します。
新しいモデルの登場は、防御の選択肢を増やすニュースです。一方、日々の更新、権限管理、バックアップといった基本的な対策も引き続き必要です。限定提供の動向を追いながら、今できる整備を進めることが現実的でしょう。
出典
画像はAI支援で作成したClearAI独自の説明用図解です。実際の製品画面や測定結果を示すものではありません。発表日は各公式ページの表記に基づきます。提供条件は変更される場合があります。
図版の補足
図1:許可された脆弱性調査を支援。能力の評価と、利用できる範囲を分けて読む(AI支援で作成したClearAI独自図解。出典:OpenAI、2026年11月5日) 図の出典
図2:調査の前に、許可範囲を決める。モデルの能力が、調査や操作の許可を与えるわけではない(AI支援で作成したClearAI独自図解。出典:OpenAI、2026年11月5日) 図の出典
図3:当初は、選定された顧客向け。提供対象と利用条件は、公式情報で確認(AI支援で作成したClearAI独自図解。出典:OpenAI、2026年11月5日) 図の出典
図4:評価の数字は、安全保証ではない。許可範囲・検証・人の監督を省略しない(AI支援で作成したClearAI独自図解。出典:OpenAI、2026年11月5日) 図の出典